AVG proof ledenadministratie: welke persoonsgegevens mag je bewaren
Ontdek hoe je een AVG proof ledenadministratie opzet: welke ledengegevens je bewaart, hoe lang dat mag en hoe je toegang en verzoeken goed en praktisch regelt.
Je vereniging mag persoonsgegevens bewaren als die nodig zijn voor een duidelijk doel. De praktische vraag is welke informatie dat doel echt ondersteunt en wanneer je administratie aandacht nodig heeft. Een goede aanpak begint dus niet met elk beschikbaar veld invullen, maar met bewust kiezen wat je vastlegt.
In een sportvereniging ontstaan gegevens op verschillende momenten: bij een inschrijving, een leswijziging of een bericht aan een lid. Daardoor kan het overzicht versnipperd raken. Een AVG-proof ledenadministratie helpt je de dagelijkse praktijk overzichtelijk te houden, maar vraagt ook om heldere afspraken over het gebruik van gegevens. Zo weet het bestuur wat er gebeurt wanneer taken of verantwoordelijkheden wisselen.
In deze gids krijg je houvast bij de keuzes die daarbij horen. Je leest hoe je ledengegevens beoordeelt, hoe je processen overzichtelijk houdt en waar je op let bij het gebruik van digitale hulpmiddelen. Ook zie je hoe een vaste werkwijze het makkelijker maakt om zorgvuldig te handelen, zonder dat privacy een los project wordt naast het verenigingswerk. Zo kun je gerichter bepalen wat je administratie nodig heeft en welke stap je als eerste wilt verbeteren.
Belangrijkste punten
- Bewaar alleen persoonsgegevens die nodig zijn voor een duidelijk doel en leg vast hoelang je ze nodig hebt.
- Houd financiële administratie apart van actieve ledengegevens; facturen die onder de fiscale bewaarplicht vallen, bewaar je zeven jaar.
- Plan regelmatig een controle van je gegevens, toegangsrechten en bewaartermijnen om verouderde informatie op te sporen.
- Reageer binnen een maand op een verzoek van een lid om persoonsgegevens in te zien, te corrigeren of te laten verwijderen.
- Deel ledengegevens alleen met mensen die ze voor hun taak nodig hebben en beperk hun toegang tot die informatie.
1. AVG- en GDPR-naleving door ledenadministratiesoftware
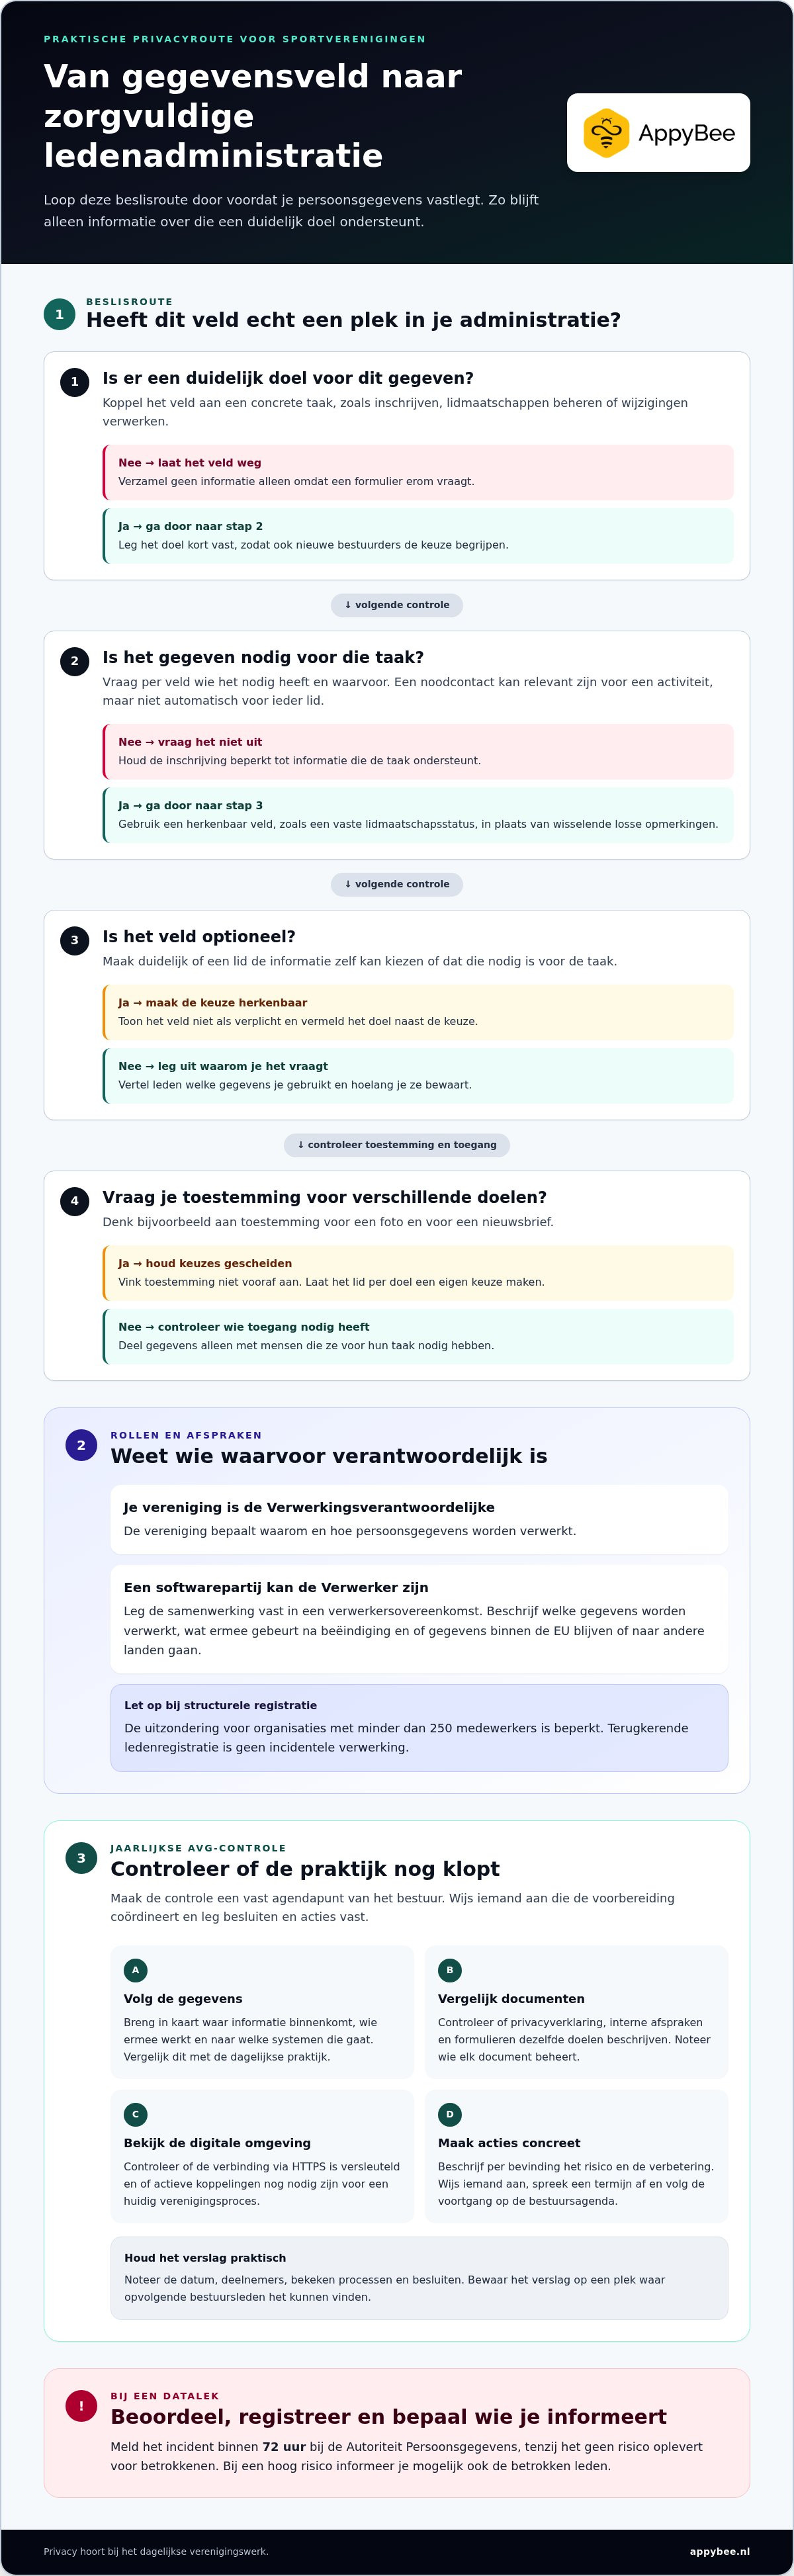
Een vereniging mag persoonsgegevens bewaren als die nodig zijn voor een duidelijk doel. Begin daarom bij de taken die de administratie ondersteunt, zoals inschrijven, lidmaatschappen beheren of wijzigingen verwerken. Koppel elk gegevensveld aan een concreet gebruik. Een AVG-proof ingerichte ledenadministratie voorkomt dat je gegevens verzamelt alleen omdat een formulier erom vraagt.
De vereniging bepaalt waarom en hoe persoonsgegevens worden verwerkt. Zij is daarmee de verwerkingsverantwoordelijke. Een softwarepartij kan gegevens namens de vereniging verwerken als verwerker. Leg die samenwerking vast in een verwerkersovereenkomst. Beschrijf daarin onder meer welke gegevens worden verwerkt, wat ermee gebeurt na beëindiging van de samenwerking en of gegevens binnen de EU blijven of naar andere landen gaan. Zo zijn rollen en afspraken helder voordat je gegevens invoert.
De uitzondering voor organisaties met minder dan 250 medewerkers is beperkt. Structurele ledenadministratie geldt niet als incidentele verwerking, volgens de Europese Unie. Een vereniging kan die uitzondering dus niet zomaar gebruiken om privacyverplichtingen te vermijden. Terugkerende ledenregistratie vraagt om aandacht voor de manier waarop gegevens worden verwerkt.
Software kan helpen gegevensvelden en doelen overzichtelijk in te richten. Loop daarom een aanmeldformulier stap voor stap door. Vraag bij elk veld waarvoor je het gebruikt en wie het nodig heeft. Een noodcontact kan bijvoorbeeld relevant zijn voor een activiteit, maar is niet automatisch nodig voor ieder lid. Zorg dat optionele gegevens niet als verplichte inschrijfvelden verschijnen. Bewaar ook een korte toelichting op de gekozen doelen, zodat nieuwe bestuurders de inrichting begrijpen.
Controleer vervolgens hoe de software omgaat met invoer, wijzigingen en exports. Zijn veldnamen duidelijk over wat je opslaat? Kun je de informatie over een lid op één plek terugvinden, zonder losse notities elders? Gebruik bijvoorbeeld een herkenbaar veld voor de lidmaatschapsstatus in plaats van wisselende opmerkingen als ‘gestopt’ of ‘pauze’. Dat maakt de administratie consistenter en helpt voorkomen dat gegevens voor een ander doel worden gebruikt.
Informeer leden over welke gegevens je verzamelt, waarvoor je die gebruikt en hoelang je ze bewaart. Laat die uitleg aansluiten op de daadwerkelijke inrichting van de software. Vraagt een formulier om een optionele keuze, vermeld dan het doel naast die keuze. Vink toestemming niet vooraf aan. Houd toestemmingen voor verschillende doelen gescheiden, zodat een lid bijvoorbeeld afzonderlijk kan kiezen voor een foto en een nieuwsbrief.
Welke AVG-boetes en risico’s gelden bij een datalek in de ledenadministratie? Een datalek kan leiden tot onderzoek, een boete en verlies van vertrouwen bij leden. Beoordeel en registreer het incident. Meld het binnen 72 uur bij de Autoriteit Persoonsgegevens, tenzij het geen risico oplevert voor betrokkenen. Bij een hoog risico informeer je mogelijk ook de betrokken leden.
3. Jaarlijkse AVG-controle
Maak de jaarlijkse AVG-controle een vast agendapunt van het bestuur. Plan de controle vooraf en wijs iemand aan die de voorbereiding coördineert. Zo krijgen privacyzaken niet pas aandacht wanneer een formulier verandert of een vrijwilliger vragen stelt. Noteer besluiten en openstaande acties in de notulen, zodat je bij de volgende vergadering op eerdere afspraken kunt voortbouwen.
Begin met een overzicht van de processen waarin persoonsgegevens voorkomen, zoals inschrijvingen, lesplanning, ledencommunicatie en financiële administratie. Breng per proces in kaart waar informatie binnenkomt, wie ermee werkt en naar welke systemen die gaat. Verkoop je bijvoorbeeld verenigingskleding of materialen via een balie of winkel, dan kan een kassasysteem zoals Rkassa helpen om transacties en klantgegevens direct gestructureerd te verwerken. Vergelijk dit overzicht met de praktijk. Een oud inschrijfformulier op de website kan bijvoorbeeld nog gegevens vragen die het bestuur niet meer gebruikt.
Bekijk daarna de documenten die je privacybeleid ondersteunen. Een jaarlijkse controle is een goed moment om het beleid bij te werken en HR-processen op dataveiligheid te laten auditen. Controleer of de privacyverklaring, interne afspraken en formulieren dezelfde doelen beschrijven. Noteer per document wanneer het voor het laatst is aangepast en wie het beheert. Zo zie je snel welke informatie aandacht nodig heeft.
Neem ook de digitale omgeving onder de loep. Controleer of de verbinding met de online ledenadministratie via HTTPS is versleuteld. Bekijk welke koppelingen actief zijn en of ze nog nodig zijn voor een huidig verenigingsproces. Een oude koppeling met een nieuwsbriefsysteem kan bijvoorbeeld zijn blijven bestaan nadat de vereniging van communicatiemiddel is veranderd. Leg vast waarom iedere koppeling nodig is.
Laat de controle niet eindigen bij een vinklijst. Beschrijf per bevinding het risico voor de vereniging en de concrete verbetering. Bevat een formulier onnodige velden, wijs dan iemand aan om het aan te passen. Sluit een werkinstructie niet meer aan op de praktijk, laat de procesverantwoordelijke de tekst bijwerken. Spreek een termijn af en volg de voortgang op de bestuursagenda.
Een bruikbaar verslag hoeft geen ingewikkeld rapport te zijn. Noteer de datum, deelnemers, bekeken processen en besluiten. Verwijs naar aangepaste documenten zonder extra kopieën van ledenbestanden te maken. Bewaar het verslag op een plek waar opvolgende bestuursleden het kunnen vinden. Zo blijven de gemaakte afwegingen duidelijk, ook als de samenstelling van het bestuur verandert.
Sluit af met een korte terugblik op eerdere acties. Zijn aanpassingen uitgevoerd, en werken ze zoals bedoeld? Vraag bijvoorbeeld de vrijwilliger die inschrijvingen verwerkt of het vernieuwde formulier helder is. Gebruik die feedback om afspraken praktisch te houden. Wil je zien hoe digitale ledenadministratie eruit kan zien? Bekijk dan de demonstratie van ledenadministratie als voorbeeld van een digitale werkwijze.
4. Verzoeken van leden onder de AVG
Een lid kan vragen welke persoonsgegevens de vereniging bewaart, gegevens laten corrigeren of om verwijdering verzoeken. Leg één vaste route vast, zodat elk verzoek bij de juiste bestuurder terechtkomt. Spreek af wie het behandelt, waar je de aanvraag registreert en hoe je antwoord verstuurt. Zo voorkom je dat een bericht in een persoonlijke mailbox blijft liggen.
Reageer binnen een maand op een verzoek om privacyrechten uit te oefenen. Noteer wanneer het verzoek binnenkomt en wanneer de termijn begint. Wijs een behandelaar aan en bevestig de ontvangst in begrijpelijke taal. Is de aanvraag onduidelijk, vraag dan gericht welke gegevens of handeling het lid bedoelt. Bewaar de verduidelijking en verdere communicatie bij hetzelfde dossier.
Bij een inzageverzoek verzamel je de persoonsgegevens die de vereniging over het lid verwerkt. Kijk niet alleen in het ledensysteem, maar ook in relevante documenten en werkbestanden. Denk aan contactgegevens, lidmaatschapsinformatie en correspondentie die aan het lid is gekoppeld. Geef de informatie overzichtelijk terug en vermeld waarvoor de vereniging die gebruikt. Controleer vóór verzending dat je geen gegevens van andere leden meestuurt.
Een correctieverzoek vraagt om een gerichte aanpassing. Vergelijk bijvoorbeeld een nieuw telefoonnummer met de informatie die het lid zelf aanlevert. Pas de gegevens aan in het systeem én in bestanden met dezelfde informatie. Noteer wat je hebt gewijzigd en wanneer. Zo voorkom je dat later opnieuw een oud document als bron wordt gebruikt.
Bij een verzoek om verwijdering beoordeel je eerst welke gegevens nog nodig zijn. Verwijder informatie die geen doel meer dient en waarvoor geen wettelijke bewaarplicht geldt. Een verzoek betekent dus niet automatisch dat ieder document meteen verdwijnt. Facturen die fiscaal bewaard moeten blijven, mag je niet verwijderen zolang die bewaarplicht geldt. Leg uit welke gegevens je verwijdert en welke je bewaart, met de reden daarvoor.
Registreer elk verzoek op een vaste manier. Noteer de datum, het soort aanvraag, de verantwoordelijke, de uitgevoerde acties en de datum van je antwoord. Beperk de toegang tot dit overzicht tot bestuursleden die verzoeken behandelen. Een spreadsheet kan volstaan als je de toegang goed afschermt. Bewaar het overzicht niet langer dan nodig en neem de termijn op in je interne beleid.
Oefen de werkwijze tijdens een bestuursvergadering met een praktijksituatie. Laat één bestuurslid een inzageverzoek indienen en een ander de gegevens verzamelen. Controleer of iedereen weet waar informatie staat en wie het antwoord verstuurt. Pas daarna de instructie aan. Met een helder proces reageert de vereniging sneller en handelt zij elk verzoek zorgvuldig af.
5. Hoe beveilig je een digitale of papieren ledenadministratie volgens de AVG?
Beveiliging begint met beperken wie persoonsgegevens mag bekijken, wijzigen of verwijderen. Geef bestuursleden, trainers en vrijwilligers alleen toegang die bij hun taak past. Een trainer heeft bijvoorbeeld lesinformatie nodig, maar niet automatisch betaalgegevens. Bespreek bij elke functiewijziging welke rechten nog nodig zijn. Trek de toegang in zodra iemand de taak neerlegt.
Geef iedere gebruiker een eigen account voor de digitale ledenadministratie. Zo kun je terugzien wie gegevens heeft aangepast of ingezien. Vermijd gedeelde inloggegevens: daarmee wordt achteraf onduidelijk wie een handeling uitvoerde. Laat gebruikers sterke wachtwoorden kiezen en er zorgvuldig mee omgaan. Tweestapsverificatie, ook wel 2FA genoemd, voegt een tweede controle toe naast het wachtwoord.
Controleer bij online toegang of de verbinding via HTTPS is versleuteld. Dat herken je aan het slotje en de beveiligde verbinding in de browser. Beperk ook de gegevens die gebruikers kunnen downloaden. Een export met alle adressen en telefoonnummers is niet voor iedere taak nodig. Verstuur zulke bestanden niet zomaar per e-mail aan derden.
Bewaar gevoelige informatie apart van algemene ledennotities. Medische informatie hoort bijvoorbeeld niet in een vrij tekstveld dat veel gebruikers kunnen lezen. Beperk de toegang tot de mensen die deze informatie voor hun taak nodig hebben. Versleuteling kan helpen gevoelige gegevens in een database af te schermen. Zorg dat alleen bevoegde medewerkers ze kunnen opvragen.
Een papieren administratie vraagt om praktische fysieke beveiliging. Bewaar dossiers met persoonsgegevens in een afsluitbare kast en geef alleen aangewezen bestuursleden toegang tot de sleutel. Laat inschrijfformulieren niet zichtbaar op een balie liggen. Neem ze na verwerking direct op in het dossier of berg ze veilig op. Vernietig papieren documenten zodra je ze niet meer nodig hebt.
Let ook op losse kopieën. Een ledenlijst op een privélaptop of in een persoonlijke mailbox valt buiten het zicht van de centrale administratie. Spreek daarom af waar documenten worden opgeslagen en wie ze mag delen. Gebruik geen openbare computer voor ledenbeheer. Vergrendel je scherm als je wegloopt, ook tijdens een drukke trainingsavond.
Beveiliging vraagt om onderhoud, niet alleen om een eenmalige instelling. Houd de software waarop je website draait up-to-date en installeer beveiligingsupdates zo snel mogelijk. Bespreek met gebruikers hoe ze verdachte berichten herkennen en waar ze een incident melden. Een korte oefening met een verkeerd verzonden ledenlijst maakt direct duidelijk welke stappen ontbreken.
Leg de afspraken vast in een praktische werkinstructie. Beschrijf waar digitale bestanden staan, wie papieren dossiers beheert en hoe je toegang intrekt. Laat iedere nieuwe vrijwilliger de instructie lezen voordat die met ledengegevens werkt. Zo weet iedereen wat te doen, van een bestand veilig openen tot een oude uitdraai opruimen.
5. Welke regels gelden voor het delen van ledengegevens met trainers, vrijwilligers of koepelorganisaties?
Deel ledengegevens alleen als dat nodig is voor een duidelijk verenigingsdoel. Een trainer kan bijvoorbeeld namen en aanwezigheid nodig hebben voor een les. Diezelfde trainer heeft niet automatisch telefoonnummers, betaalgegevens of medische informatie nodig. Bepaal vooraf welke gegevens bij de taak horen. Geef geen complete ledenlijst als een beperkte deelnemerslijst volstaat.
Maak onderscheid tussen interne toegang en het delen van gegevens met een externe partij. Een vrijwilliger die namens de vereniging een taak uitvoert, krijgt alleen de informatie die daarvoor nodig is. Leg de afspraken vast in een korte werkinstructie. Beschrijf welke gegevens de vrijwilliger mag gebruiken, waarvoor en hoe die ermee omgaat. Trek de toegang in zodra de taak eindigt.
Een koepelorganisatie krijgt niet automatisch alle gegevens van aangesloten leden. Vraag eerst naar het concrete doel en welke informatie daarvoor nodig is. Moet je bijvoorbeeld een deelnemersaantal doorgeven, stuur dan niet ook adressen en telefoonnummers mee. Bij een subsidieaanvraag verstrekt de vereniging alleen gegevens die de subsidieverstrekker nodig heeft. Beperk de overdracht tot dat doel.
Let op wanneer een externe partij gegevens namens de vereniging verwerkt. Dat kan bijvoorbeeld een partij zijn die de ledenadministratie beheert of berichten verstuurt. Leg de samenwerking vast in een verwerkersovereenkomst. Beschrijf daarin welke gegevens de partij verwerkt en wat ermee gebeurt na afloop. Spreek ook af of gegevens binnen de EU blijven of naar andere landen worden doorgestuurd.
Voor reclame en sponsoring gelden aparte aandachtspunten. Een sponsor krijgt niet zomaar namen of contactgegevens van leden voor commerciële berichten. Vraag daarvoor toestemming aan de afzonderlijke leden. Ook voor commerciële advertenties in een verenigingsnieuwsbrief is toestemming nodig. Maak de keuze duidelijk en los van andere toestemmingsvragen. Deel gegevens niet op basis van een vooraf aangevinkt vakje.
Controleer ook wat een deelnemerslijst kan onthullen. Namen bij uitslagen publiceren kan bijvoorbeeld laten zien dat iemand aan een sportevenement heeft deelgenomen. Beoordeel daarom vóór publicatie of namen echt nodig zijn. Is alleen de uitslag relevant, toon dan niet automatisch aanvullende contactgegevens. Wees extra zorgvuldig met gezondheidsinformatie of andere gegevens die gevoelige conclusies kunnen oproepen.
Gebruik bij elke overdracht een korte controle: wie ontvangt de gegevens, met welk doel en welke velden zijn noodzakelijk? Kies vervolgens een passende manier om de informatie te delen en leg vast wat je hebt verstrekt. Vermijd openbare links en brede e-mailbijlagen met volledige ledenbestanden. Zo houd je bij welke organisatie welke informatie kreeg en waarom.
Wil je ledengegevens overzichtelijk beheren en delen op basis van rollen? Bekijk de demonstratie van ledenadministratie en ontdek hoe digitale registratie eruit kan zien.
AppyBee: Ledenadministratie software
AppyBee helpt je ledengegevens, abonnementen en administratie overzichtelijk te beheren. Dat is handig als namen, lidmaatschappen en betalingen nu verspreid staan over losse bestanden. Met ledenadministratiesoftware breng je gegevens samen op één plek en werk je makkelijker met actuele ledeninformatie.
Je kunt je administratie aanvullen met geautomatiseerde facturatie en betalingen, een online lesrooster en boekingssysteem of QR-toegangscontrole. Zo sluiten dagelijkse taken beter op elkaar aan. Jij bepaalt nog steeds welke persoonsgegevens je nodig hebt, wie toegang krijgt en hoelang je ze bewaart. Software ondersteunt je werkwijze, maar neemt die keuzes niet van je over.
Wil je zien of AppyBee past bij jouw sportschool of vereniging? Neem contact op om de mogelijkheden te bespreken.
Maak privacy onderdeel van je vaste werkwijze
Een AVG-proof ledenadministratie is geen klus die je één keer afvinkt. Maak privacy een vast onderdeel van de werkwijze van je vereniging. Spreek af wie wijzigingen in de administratie verwerkt, hoe nieuwe vrijwilligers uitleg krijgen en waar je bijgewerkte afspraken bewaart. Zo blijft zorgvuldig omgaan met gegevens onderdeel van de dagelijkse routine, ook wanneer bestuursleden wisselen.
Gebruik je software voor ledenbeheer, dan helpt die om gegevens en werkzaamheden overzichtelijk te organiseren. AppyBee biedt ledenadministratiesoftware, QR-toegangscontrole en geautomatiseerde facturatie en betalingen. Daarmee breng je terugkerende taken rond leden en administratie samen in een praktische werkwijze. De keuzes over doelen, bewaartermijnen en toegang blijven bij jouw vereniging.
Wil je bekijken hoe AppyBee aansluit op jouw sportschool of vereniging? Plan een demonstratie van de software en ontdek hoe je jouw administratie werkbaar houdt. Met duidelijke afspraken en een passende werkwijze houd jij meer aandacht over voor je leden en de sport.
Veelgestelde vragen over de AVG en ledenadministratie
Welke persoonsgegevens mag een vereniging bewaren?
Je mag gegevens bewaren die nodig zijn voor een duidelijk verenigingsdoel. Denk aan een naam om het lidmaatschap vast te leggen of contactgegevens voor leswijzigingen. Vraag jezelf bij elk veld af: kan de vereniging haar taak uitvoeren zonder deze informatie? Gezondheidsgegevens vragen extra aandacht: daarvoor is naast een gewone grondslag een specifieke uitzondering uit artikel 9 van de AVG nodig. Vermijd gegevens die alleen handig lijken.
AVG en ledenadministratie: op welke grondslag verwerk je gegevens?
Voor gewone ledenadministratie is de uitvoering van de lidmaatschapsovereenkomst meestal de passende grondslag. Je verwerkt dan bijvoorbeeld contactgegevens om het lidmaatschap te beheren. De AVG kent zes mogelijke grondslagen; artikel 6 beschrijft die. Gebruik toestemming niet automatisch voor alles. Beoordeel bij een extra doel, zoals het delen van een foto op sociale media, afzonderlijk welke grondslag daarbij past.
Bewaartermijn: wanneer verwijder je gegevens van oud-leden?
Verwijder naam- en contactgegevens uit de actieve administratie zodra de afhandeling na opzegging is afgerond. Houd eventuele openstaande zaken apart van de gewone ledenlijst. Voor oud-leden zonder financiële verplichtingen kunnen gegevens na twee jaar worden verwijderd, tenzij zij toestemming gaven voor een afzonderlijk doel, zoals een reüniebestand. Beoordeel per gegeven het doel en de reden waarom het nog aanwezig is.
De basis: wat vraagt de AVG eigenlijk van jouw vereniging?
De AVG vraagt je vereniging persoonsgegevens zorgvuldig, doelgericht en veilig te verwerken. Maak voor leden duidelijk welke informatie je verzamelt, waarom je die gebruikt en hoelang je ze bewaart. Zorg ook voor een privacyverklaring en een interne werkwijze voor bijvoorbeeld verzoeken van leden. Een praktisch begin: loop een inschrijfformulier door en schrap velden zonder duidelijk doel, zoals een niet-noodzakelijk extra contactgegeven.
Hoelang mag je gegevens van oud-leden bewaren?
Er geldt niet één bewaartermijn voor ieder oud-ledenbestand. Verwijder naam- en contactgegevens uit de actieve administratie zodra de afhandeling klaar is. Voor oud-leden zonder financiële verplichtingen kan twee jaar een passende termijn zijn, tenzij toestemming een afzonderlijk doel dekt. Facturen die onder de fiscale bewaarplicht vallen, bewaar je zeven jaar. Houd financiële documenten daarom gescheiden van gegevens die je niet langer nodig hebt.
Welke persoonsgegevens mag een vereniging volgens de AVG opnemen in de ledenadministratie?
Neem alleen gegevens op die passen bij het lidmaatschap en de dagelijkse taken van de vereniging. Een sportclub kan bijvoorbeeld naam en contactgegevens nodig hebben om lessen te organiseren en leden te bereiken. Noteer medische bijzonderheden niet standaard in algemene opmerkingen. Is gezondheidsinformatie nodig, beperk dan het doel en de toegang en zorg voor de vereiste specifieke uitzondering naast een gewone grondslag.
Wat is de wettelijke grondslag voor het verwerken van ledengegevens volgens de AVG?
De verwerking voor de gewone ledenadministratie berust vrijwel altijd op de uitvoering van de lidmaatschapsovereenkomst. Dat kan bijvoorbeeld nodig zijn om een inschrijving te beheren of afspraken over deelname uit te voeren. De AVG noemt zes grondslagen in artikel 6. Kies per doel de grondslag die daarbij past. Wil je gegevens gebruiken voor een ander doel, zoals publicatie van foto’s, behandel dat dan als een aparte verwerking.
Welke bewaartermijnen gelden voor gegevens in de ledenadministratie?
Stel per soort informatie een bewaartermijn vast op basis van het doel en eventuele wettelijke bewaarplichten. Verwijder contactgegevens uit de actieve administratie zodra de afhandeling is afgerond. Voor oud-leden zonder financiële verplichtingen kan twee jaar passend zijn; facturen onder de fiscale bewaarplicht blijven zeven jaar bewaard. Koppel termijnen aan afzonderlijke categorieën, zodat een opschoonactie niet per ongeluk financiële documenten verwijdert.
Veelgestelde vragen
Welke persoonsgegevens mag een vereniging bewaren?
AVG en ledenadministratie: op welke grondslag verwerk je gegevens?
Bewaartermijn: wanneer verwijder je gegevens van oud-leden?
De basis: wat vraagt de AVG eigenlijk van jouw vereniging?
Hoelang mag je gegevens van oud-leden bewaren?
Welke persoonsgegevens mag een vereniging volgens de AVG opnemen in de ledenadministratie?
Wat is de wettelijke grondslag voor het verwerken van ledengegevens volgens de AVG?
Welke bewaartermijnen gelden voor gegevens in de ledenadministratie?
Date
27 oktober 2026
Do you like this article?
Why not share it: