Privacywetgeving voor sportscholen: praktische AVG-checklist voor 2026
Privacywetgeving voor sportscholen ingewikkeld? Met deze handige AVG-checklist voor 2026 beheer je ledengegevens slim en veilig zonder gedoe. Lees direct meer!
De privacywetgeving voor sportscholen begint niet bij een vinkje in je ledenadministratieprogramma, maar bij twee vragen: welke gegevens heb je echt nodig en wie kan erbij? Voor ledenbeheer verzamel je bijvoorbeeld contact- en betaalgegevens. Mogelijk verwerk je ook informatie over blessures, toegang en lesboekingen. Zonder heldere afspraken raak je al snel het overzicht kwijt.
Welke gegevens zijn noodzakelijk? Hoe weet je of een softwareleverancier gegevens namens jouw sportschool verwerkt? En wie houdt bij welke medewerkers toegang hebben en hoe lang gegevens worden bewaard? Privacy hoeft je ledenadministratie niet stroperig te maken. Met duidelijke keuzes kun je zorgvuldig met gegevens omgaan en je dagelijkse processen soepel laten verlopen.
In deze praktische checklist ontdek je welke privacyvragen je in 2026 kunt nalopen. Je brengt gegevens, doelen en toegang in kaart, beoordeelt bewaarkeuzes en dagelijkse werkafspraken en bespreekt de rol van leveranciers. Zo krijg je een werkbaar startpunt om bestaande processen te controleren en ledengegevens verantwoord te beheren, zonder meer gegevens te verzamelen dan nodig.
Belangrijkste punten
- Breng per proces in kaart welke ledengegevens je gebruikt, met welk doel en in welke systemen.
- De privacywetgeving voor sportscholen vraagt om heldere afspraken over rollen, toegang en gegevensverwerking.
- Vraag softwareleveranciers welke gegevens zij verwerken en welke documentatie of afspraken zij kunnen toelichten.
- Werk stap voor stap: inventariseer, controleer, leg afspraken vast en plan opvolging.
- Bekijk hoe ledenbeheer, betalingen en QR-toegangscontrole samenkomen, maar zie software niet als garantie voor naleving.
Privacywetgeving voor sportscholen: waarom ledengegevens aandacht vragen
Een lid meldt zich aan via je website, boekt een les in een apart systeem en scant een QR-code om binnen te komen. De gegevens kunnen dan verspreid staan over je ledenadministratie, boekingen en toegangscontrole. Daardoor is het lastiger om snel te achterhalen wat je verzamelt, waarom je dat doet en wie erbij kan. Daarom begint privacywetgeving voor sportscholen met overzicht, niet met een ingewikkelde softwarekeuze.
Persoonsgegevens zijn gegevens over een geïdentificeerde of identificeerbare natuurlijke persoon. Het gaat dus niet alleen om een naam of e-mailadres. Ook een boeking of toegangsregistratie kan een persoonsgegeven zijn als die aan een specifiek lid is te koppelen.
Welke gegevens verwerkt een sportschool?
Loop je dagelijkse processen langs en noteer alleen gegevens die je daadwerkelijk gebruikt. Denk bijvoorbeeld aan:
- Contactgegevens: naam, e-mailadres en telefoonnummer voor contact met leden.
- Abonnementsgegevens: het gekozen abonnement of de strippenkaart en de bijbehorende status.
- Betalingsgegevens: informatie die nodig is om betalingen en openstaande facturen te beheren.
- Boekingsgegevens: de lessen waarvoor een lid zich inschrijft.
- Toegangsgegevens: bijvoorbeeld informatie over QR-toegang wanneer leden met een app binnenkomen.
Verzamel je informatie over blessures of de gezondheid van een lid? Behandel die dan niet als zomaar een extra profielveld. Dit soort gegevens vraagt om specialistische juridische verificatie voordat je bepaalt of en hoe je ze verwerkt.
Wat betekent de AVG voor je dagelijkse werk?
De Algemene Verordening Gegevensbescherming (AVG) geeft het kader voor zorgvuldig omgaan met persoonsgegevens. Gebruik algemene uitleg als startpunt en vertaal de regels daarna naar je eigen processen. Bepaal per verwerking welk doel je hebt en waarom je de gegevens daarvoor nodig hebt. Controleer juridische details bij betrouwbare Nederlandse bronnen of een privacydeskundige.
Maak vervolgens praktische keuzes: welke gegevens verzamel je, waarvoor gebruik je ze, met wie deel je ze en wanneer beoordeel je of je ze nog nodig hebt? Denk ook na over toegang. Een medewerker die lessen boekt, heeft misschien niet dezelfde gegevens nodig als degene die betalingen beheert. Leg daarnaast per proces vast welke bewaarkeuze je hanteert. De passende keuze hangt af van je situatie; ga dus niet uit van één algemene termijn voor alle gegevens.
Een gegevensinventarisatie is een logisch startpunt. Je kunt pas beoordelen of je gegevens zorgvuldig gebruikt als je weet wat je verzamelt, waarvoor en in welke systemen.
Gebruik deze checklist als praktisch startpunt om vragen en processen op een rij te zetten. Het is geen juridisch advies en geen garantie dat je volledig bent. Twijfel je over een verwerking? Laat de juridische beoordeling toetsen voordat je je werkwijze aanpast.
Breng gegevensstromen en verantwoordelijkheden in kaart
Nu je weet welke gegevens je gebruikt, breng je in kaart waar ze naartoe gaan. Maak per proces een eenvoudig overzicht met vier onderdelen: welke gegevens je verwerkt, met welk doel, welke partijen betrokken zijn en in welke systemen de gegevens staan. Zo zie je bijvoorbeeld of aanmeldingen via je website in je ledenadministratie terechtkomen, of boekingen in een apart systeem staan en of toegangsregistratie aan ledengegevens is gekoppeld.
Dit overzicht helpt je ook de rollen uit elkaar te houden. De verwerkingsverantwoordelijke is de partij die het doel en de middelen voor de verwerking van persoonsgegevens bepaalt. De verwerker is de natuurlijke persoon of rechtspersoon die persoonsgegevens verwerkt voor de verwerkingsverantwoordelijke.
Wie het doel bepaalt, is de verwerkingsverantwoordelijke; wie gegevens voor die partij verwerkt, kan de verwerker zijn. Dat is een handig uitgangspunt, maar de rol hangt af van wat er in de praktijk gebeurt en van de afspraken tussen partijen. Trek dus niet alleen op basis van een functienaam of contracttitel een conclusie. Laat twijfel juridisch controleren.
Welke processen neem je op in je inventarisatie?
Loop je ledenbeheer stap voor stap langs. Noteer gegevensstromen rond inschrijvingen, abonnementen, betalingen, lesboekingen en ledencommunicatie. Voeg QR-toegang toe als leden daarmee binnenkomen, inclusief eventuele gekoppelde toegangsregistratie. Schrijf per proces op welke partijen en systemen een rol spelen. Meer grip op je administratie begint met weten waar gegevens ontstaan en naartoe gaan. Lees ook de uitleg over ledenadministratiesoftware voor sportscholen.
Je overzicht hoeft niet ingewikkeld te zijn. Een tabel of werkblad volstaat als je per proces dezelfde vragen beantwoordt:
- Welke gegevens komen binnen of worden aangemaakt?
- Waarvoor gebruik je die gegevens?
- Wie kan ze bekijken of aanpassen?
- Welke systemen en externe partijen zijn betrokken?
Welke afspraken bespreek je met softwareleveranciers?
Vraag een leverancier welke gegevens die verwerkt en voor welke omschreven doeleinden. Bespreek ook wie toegang heeft, hoe ondersteuning werkt, welke gegevens tussen systemen worden uitgewisseld en wat er met gegevens gebeurt als de samenwerking eindigt. Zo maak je gegevensstromen en verantwoordelijkheden concreet, in plaats van uit te gaan van aannames.
Controleer daarna welke afspraken in jouw situatie nodig zijn. De rol van een leverancier kan per verwerking verschillen. Laat een deskundige beoordelen of verwerkersafspraken passen bij de feitelijke werkwijze en welke afspraken nodig zijn. Gebruik je software voor ledenbeheer, betalingen en toegang? In een demo van ledenbeheer en toegangscontrole kun je bekijken hoe die processen samenkomen. Dat helpt je gerichte vragen te stellen, maar bepaalt op zichzelf niet wie welke AVG-rol heeft.
Vergelijk je privacyproces en software zonder schijnzekerheid
Een digitaal systeem kan gegevens overzichtelijker op één plek samenbrengen. Een handmatige werkwijze kan juist duidelijk maken wie een formulier of bestand beheert. Geen van beide is vanzelf zorgvuldig ingericht. Vergelijk daarom niet alleen op gebruiksgemak. Kijk ook wie gegevens kan inzien, hoe ze tussen systemen bewegen en wie verantwoordelijk is voor opvolging.
Software garandeert niet automatisch dat je aan de AVG voldoet. Je moet nog steeds bepalen welke gegevens je nodig hebt, met welk doel je ze gebruikt en wie toegang hoort te hebben. Vraag bij een systeem dus niet alleen wat het kan, maar ook welke functies daadwerkelijk beschikbaar zijn en hoe die aansluiten op jouw afspraken.
Welke controlevragen stel je bij een softwaresysteem?
Neem deze vragen mee in een gesprek met een leverancier. Vraag om antwoorden die je kunt controleren, bijvoorbeeld via productdocumentatie of contractuele afspraken. Een mondelinge toelichting kan nuttig zijn, maar biedt niet altijd hetzelfde houvast.
| Controlevraag | Bewijs om op te vragen | Wie volgt intern op? |
|---|---|---|
| Welke ledengegevens verwerkt het systeem en waarvoor? | Een beschrijving van gegevens en verwerkingsdoelen | Degene die de ledenadministratie beheert |
| Welke toegangsinstellingen zijn beschikbaar en wie kan gegevens bekijken? | Uitleg of documentatie over beschikbare toegangsinstellingen | De verantwoordelijke voor systeemtoegang |
| Kun je gegevens inzien, wijzigen, exporteren of verwijderen? | Een beschrijving van de mogelijkheden en eventuele voorwaarden | De medewerker die ledenverzoeken coördineert |
| Wat gebeurt er met gegevens als de samenwerking eindigt? | De relevante contractuele afspraken | De eigenaar of contractbeheerder |
Controleer productmogelijkheden altijd bij de leverancier. Ga er niet van uit dat een functie beschikbaar is omdat die ook in een ander systeem bestaat. Leg antwoorden en afspraken vast, zodat je later kunt terugvinden waarop je keuzes zijn gebaseerd.
Hoe herken je een onvolledig privacyproces?
Gedeelde accounts, exports waarvan niemand het doel kent en bestanden zonder duidelijke eigenaar zijn signalen om nader onderzoek te doen. Kijk ook of gegevens van oud-leden blijven staan zonder dat je kunt uitleggen waarom. Dat bewijst op zichzelf niet dat je regels overtreedt. Het maakt wel zichtbaar waar je proces verduidelijking of beoordeling nodig kan hebben.
Gebruik je QR-toegangscontrole? Neem dan ook mee welke toegangsregistratie ontstaat, waar die terechtkomt en wie die kan raadplegen. Bespreek je bevindingen met de betrokken medewerkers en laat specifieke juridische vragen beoordelen door een deskundige. Zo maak je privacywetgeving voor sportscholen concreet voor je dagelijkse werkwijze, zonder software als snelle oplossing te zien.
Wil je ledenbeheer en toegangscontrole in de praktijk bekijken? In een demo van ledenbeheer en toegangscontrole kun je gerichte vragen stellen over de gegevensstromen en functies die voor jouw sportschool relevant zijn.
Gebruik deze AVG-checklist voor je sportschool
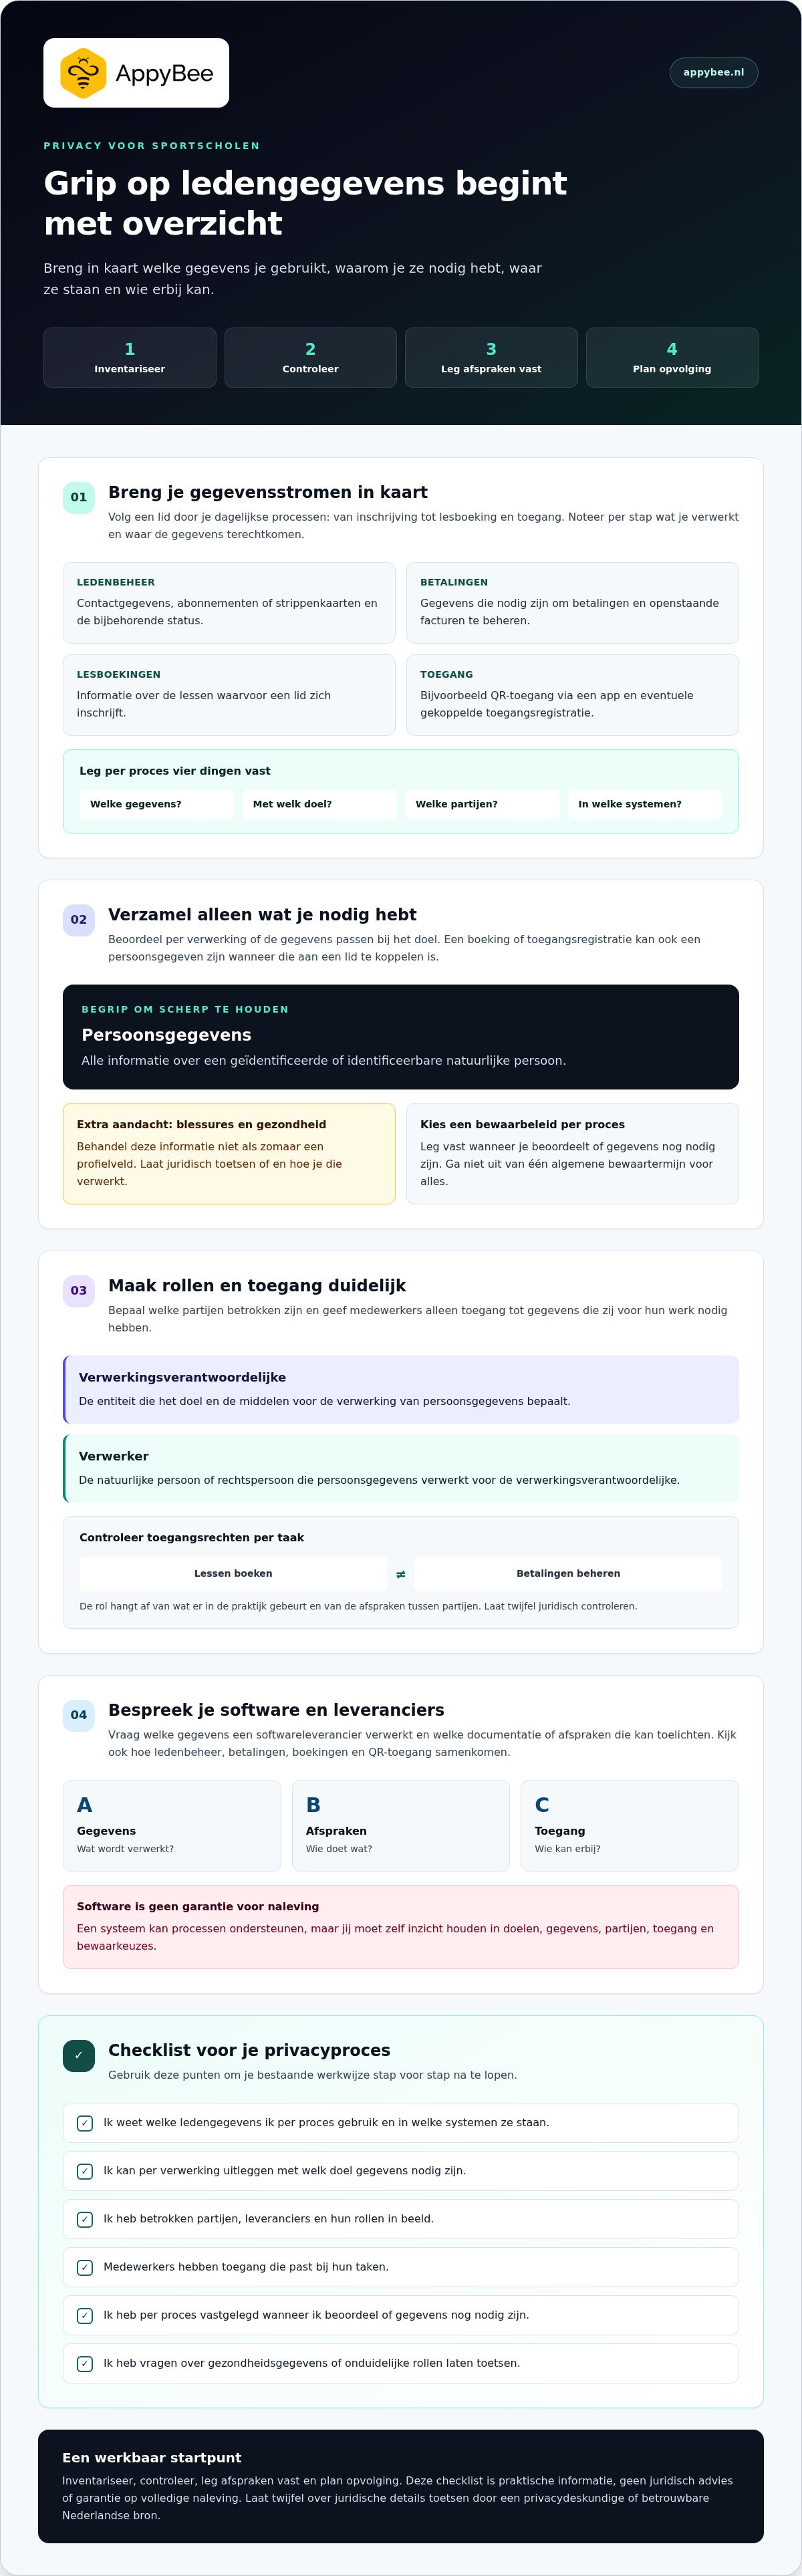
Pak je inventarisatie erbij en werk elk gegevensproces in dezelfde volgorde door. Zo voorkom je dat je alleen naar software kijkt en dagelijkse afspraken overslaat. Noteer per proces het doel, de gebruikte gegevens, wie toegang heeft, welke bewaarkeuze je maakt en welke leveranciers of systemen betrokken zijn.
- Inventariseer: noteer processen zoals inschrijvingen, betalingen, lesboekingen en toegang.
- Controleer: bespreek per proces het doel, de gegevens, de toegang en de bewaarkeuze. Wijs ook een interne verantwoordelijke aan.
- Leg afspraken vast: bewaar relevante leveranciersinformatie, afspraken en werkinstructies op een plek die betrokken medewerkers kunnen vinden.
- Volg op: spreek af wie wijzigingen bijhoudt en wanneer je processen opnieuw beoordeelt.
Gebruik bijvoorbeeld deze invulregels voor elk proces:
- Proces en doel: waarvoor gebruik je de gegevens?
- Toegang: welke medewerkers hebben deze gegevens nodig?
- Bewaarkeuze: welke keuze hanteer je en waarop baseer je die?
- Leverancier en systeem: wie is betrokken en waar worden gegevens verwerkt?
- Opvolging: wie controleert dit opnieuw en bij welke verandering?
Controleer gegevens, toegang en bewaarkeuzes
Maak toegangsafspraken die passen bij het werk. Bespreek bijvoorbeeld of iedereen die lessen boekt ook betalingsinformatie nodig heeft, of dat die toegang alleen bij de aangewezen medewerker hoort. Noteer wie de afspraken beheert. Kies niet zomaar één bewaartermijn voor alle gegevens: de passende keuze kan afhangen van het doel en de situatie. Controleer actuele wettelijke details en termijnen bij betrouwbare Nederlandse bronnen. Laat twijfel toetsen door een privacydeskundige.
Leg afspraken vast en plan opvolging
Bewaar de actuele inventarisatie, leveranciersinformatie en interne werkinstructies samen en op een vindbare plek. Noteer ook wanneer je het overzicht voor het laatst hebt gecontroleerd. Plan een nieuwe controle wanneer je bijvoorbeeld een systeem wijzigt, een leverancier vervangt of een proces anders inricht. Zo blijft je checklist aansluiten op de praktijk in plaats van te verstoffen in een map.
Een checklist maakt je keuzes zichtbaar en helpt je vervolgacties plannen, maar afvinken bewijst op zichzelf geen naleving van de AVG. De privacywetgeving voor sportscholen vraagt om keuzes die bij jouw processen passen. Wil je zien hoe ledenbeheer en toegang in software samenkomen? Plan een demo van ledenbeheer en toegangscontrole en bespreek welke gegevensstromen en functies je wilt beoordelen.
Kies een werkbare privacyaanpak voor je sportschool
Een werkbare aanpak begint niet met een nieuwe tool, maar met de gegevens die je gebruikt en het doel per proces. Controleer daarna welke partijen betrokken zijn, wie welke rol heeft en welke afspraken nodig zijn. Leg je keuzes vast en plan een moment om ze opnieuw te bekijken. Zo wordt privacywetgeving voor sportscholen onderdeel van je gewone bedrijfsvoering, in plaats van een losse klus die in een map verdwijnt.
Software kan helpen om ledenbeheer, abonnementen, betalingen en toegang overzichtelijk te organiseren. Een systeem bepaalt alleen niet vanzelf welke gegevens jij nodig hebt, wie ze mag inzien of hoe lang je ze bewaart. Die keuzes blijven afhangen van jouw processen en afspraken.
Wanneer past ledenbeheersoftware bij jouw werkwijze?
Staat ledeninformatie verspreid over losse bestanden, boekingen en toegangsprocessen? Dan kan één overzichtelijke werkwijze helpen om die versnippering te verminderen. Kijk wel verder dan de belofte van één systeem. Breng in kaart welke teamrollen gegevens nodig hebben en vraag welke instellingen daarvoor daadwerkelijk beschikbaar zijn. Laat beveiligingsmogelijkheden, toegangsrechten en eventuele koppelingen bij de leverancier controleren. Ga niet uit van functies die niet zijn bevestigd.
AppyBee biedt ondersteuning voor leden- en abonnementsbeheer, betalingen en QR-toegangscontrole. Je kunt deze mogelijkheden meenemen in je beoordeling van de dagelijkse processen. Ze vervangen geen eigen controle van doelen, rollen, bewaarkeuzes of leveranciersafspraken en garanderen op zichzelf geen AVG-naleving.
Wat neem je mee naar een demo?
Kom voorbereid met vragen uit je inventarisatie. Zo kun je concreet bespreken hoe een systeem bij jouw sportschool past, zonder aan te nemen dat een functie automatisch een privacyvraag oplost. Denk aan deze punten:
- Welke ledengegevens zijn nodig voor jouw administratie, abonnementen en betalingen?
- Welke rollen binnen je team hebben toegang nodig en welke instellingen kun je daarvoor gebruiken?
- Welke gegevens worden uitgewisseld met andere systemen of leveranciers?
- Hoe past QR-toegang in je dagelijkse proces en welke informatie hangt samen met toegangsregistratie?
- Welke afspraken en documentatie zijn beschikbaar over de gegevensverwerking en het einde van de samenwerking?
Noteer de antwoorden en vraag waar nodig om onderbouwing in documentatie of afspraken. Beoordeel juridische vragen apart en laat onduidelijkheden toetsen door een privacydeskundige. Zo blijft je keuze praktisch en gebaseerd op wat je daadwerkelijk hebt gecontroleerd.
Wil je zien hoe ledenbeheer, abonnementen, betalingen en QR-toegang in de praktijk samenkomen? Plan een demo van AppyBee en bespreek je vragen over processen, rollen en leveranciersafspraken.
Maak privacy onderdeel van je vaste werkwijze
Een sterke aanpak begint met overzicht. Breng in kaart welke ledengegevens je gebruikt en waarvoor. Controleer daarna wie toegang heeft, welke leveranciers betrokken zijn en welke afspraken je hebt vastgelegd. Plan ook een moment om je processen opnieuw te bekijken wanneer er iets verandert.
Zo maak je privacywetgeving voor sportscholen behapbaar: werk stap voor stap en toets juridische vragen bij een betrouwbare bron of privacydeskundige. Software kan processen ondersteunen, maar neemt jouw keuzes en controles niet over.
AppyBee biedt functies voor leden- en abonnementsbeheer, geautomatiseerde betalingen en QR-toegangscontrole. Wil je bekijken hoe die onderdelen in je dagelijkse werkwijze passen? Bespreek je vragen over gegevensstromen, rollen en leveranciers tijdens een demo van AppyBee.
Je hoeft niet alles in één keer om te gooien. Begin met één proces, maak de afspraken helder en bouw van daaruit verder. Zo houd je grip op je administratie en ruimte voor wat je sportschool sterk maakt: leden helpen met plezier te bewegen.
Veelgestelde vragen over privacy in sportscholen
Wat betekent de AVG voor een sportschool?
De AVG is de Europese privacywet die regels stelt aan het verwerken van persoonsgegevens. Een praktische controle begint met vier vragen: welke gegevens gebruik je, waarvoor, wie kan erbij en met welke partijen deel je ze? Privacywetgeving voor sportscholen vraagt dus om inzicht in je eigen processen. Welke verplichtingen precies gelden, hangt af van de verwerking en jouw situatie. Controleer actuele informatie bij betrouwbare Nederlandse bronnen of een privacydeskundige.
Welke persoonsgegevens mag een sportschool van leden bewaren?
Bewaar niet zomaar alles wat handig lijkt. Breng eerst per proces in kaart welke gegevens je nodig hebt, bijvoorbeeld voor ledenadministratie, lesboekingen of betalingen. Welke gegevens je mag verwerken en hoe lang je ze bewaart, hangt af van de concrete situatie en de actuele regels. Noteer wie het proces beheert en waarom je gegevens gebruikt. Laat specifieke keuzes en bewaartermijnen controleren bij betrouwbare bronnen of een privacydeskundige.
Is een sportschool verantwoordelijk voor gegevens die software verwerkt?
Dat hangt af van de feitelijke rolverdeling en de gemaakte afspraken. De verwerkingsverantwoordelijke is de partij die het doel en de middelen voor de verwerking van persoonsgegevens bepaalt. De verwerker is de natuurlijke persoon of rechtspersoon die persoonsgegevens verwerkt voor de verwerkingsverantwoordelijke. Een softwareleverancier kan die laatste rol hebben, maar leid dat niet alleen af uit het product. Bekijk wat de leverancier daadwerkelijk doet en laat twijfel juridisch beoordelen.
Heeft een sportschool een verwerkersovereenkomst met software nodig?
Dat kan relevant zijn als een leverancier persoonsgegevens namens jouw sportschool verwerkt. Beoordeel de concrete verwerking en de actuele juridische eisen, in plaats van uit te gaan van een vaste regel voor elk softwarepakket. Vraag welke gegevens de leverancier verwerkt, voor welke doeleinden en welke afspraken daarover bestaan. Alleen de naam van een contract zegt niet alles. Laat een privacydeskundige zo nodig beoordelen of een verwerkersovereenkomst nodig is en wat daarin moet staan.
Maakt sportschoolsoftware je automatisch AVG-proof?
Nee. Software kan ledenbeheer, betalingen of toegang ondersteunen, maar garandeert niet automatisch dat jouw sportschool aan de AVG voldoet. Je moet zelf passende keuzes maken over gegevens, doelen, toegang en afspraken met leveranciers. Vraag de leverancier welke functies beschikbaar zijn en welke documentatie die kan geven. Beoordeel wettelijke verplichtingen apart en beloof leden geen automatische naleving. De juiste aanpak hangt af van jouw processen en de manier waarop je het systeem gebruikt.
Hoe controleer je of je ledengegevens goed beheert?
Begin met een overzicht van processen, van inschrijving tot betaling en toegang. Noteer per proces het doel, welke gegevens je gebruikt, wie erbij kan en welke systemen of partijen betrokken zijn. Kijk ook waar gegevens worden gedeeld of geëxporteerd. Controleer bewaartermijnen bij actuele, betrouwbare Nederlandse bronnen en wijs iemand aan die verbeterpunten opvolgt. Zo maak je van privacy geen losse controle, maar een werkwijze die je opnieuw kunt bekijken wanneer processen veranderen.
Moet QR-toegang worden meegenomen in je privacycheck?
Ja, neem QR-toegang mee in je inventarisatie als leden daarmee de sportschool binnenkomen. Breng in kaart welke gegevens het systeem gebruikt, wie eventuele toegangsregistraties kan bekijken en welke leverancier betrokken is. Ga niet zonder controle uit van wat wordt opgeslagen of hoelang gegevens beschikbaar blijven. Vraag de leverancier om uitleg over de werking en documentatie. Laat juridische vragen over de verwerking beoordelen als je niet zeker weet welke regels op jouw situatie van toepassing zijn.
Veelgestelde vragen
Wat betekent de AVG voor een sportschool?
Welke persoonsgegevens mag een sportschool van leden bewaren?
Is een sportschool verantwoordelijk voor gegevens die software verwerkt?
Heeft een sportschool een verwerkersovereenkomst met software nodig?
Maakt sportschoolsoftware je automatisch AVG-proof?
Hoe controleer je of je ledengegevens goed beheert?
Moet QR-toegang worden meegenomen in je privacycheck?
Date
27 september 2026
Do you like this article?
Why not share it: